

- BBC, CNN, Zoom ve IKEA'nın da aralarında bulunduğu 178 kuruluşun sitesi, 16 Kasım'da Optimizely platformu üzerinden ziyaretçilerine zararlı kod sundu.
- Kod kripto para cüzdan adreslerini değiştirip kart bilgilerini topluyor, iPhone ve iPad'lerde iOS 18 ve öncesindeki açıkları kullanan saldırı kitleri yüklüyordu.
- Optimizely açığı kapattığını açıklarken araştırmacılar, o gün bu siteleri ziyaret edenlerin cihazlarını güncellemesini öneriyor.
Aralarında BBC, CNN, Zoom, IKEA ve HSBC’nin de bulunduğu 178 kuruluşun web sitesi, 16 Kasım Pazartesi günü ziyaretçilerine zararlı kod sundu. Saldırganlar sitelerin kendisine değil, bu sitelerin ortak olarak kullandığı Optimizely adlı test ve kişiselleştirme platformuna sızdı. Kod, kripto para cüzdan adreslerini değiştirmek ve kart bilgilerini çalmak için tasarlanmıştı, iPhone ve iPad’lerde ise iOS açıklarını kullanan iki ayrı saldırı kiti yüklüyordu.
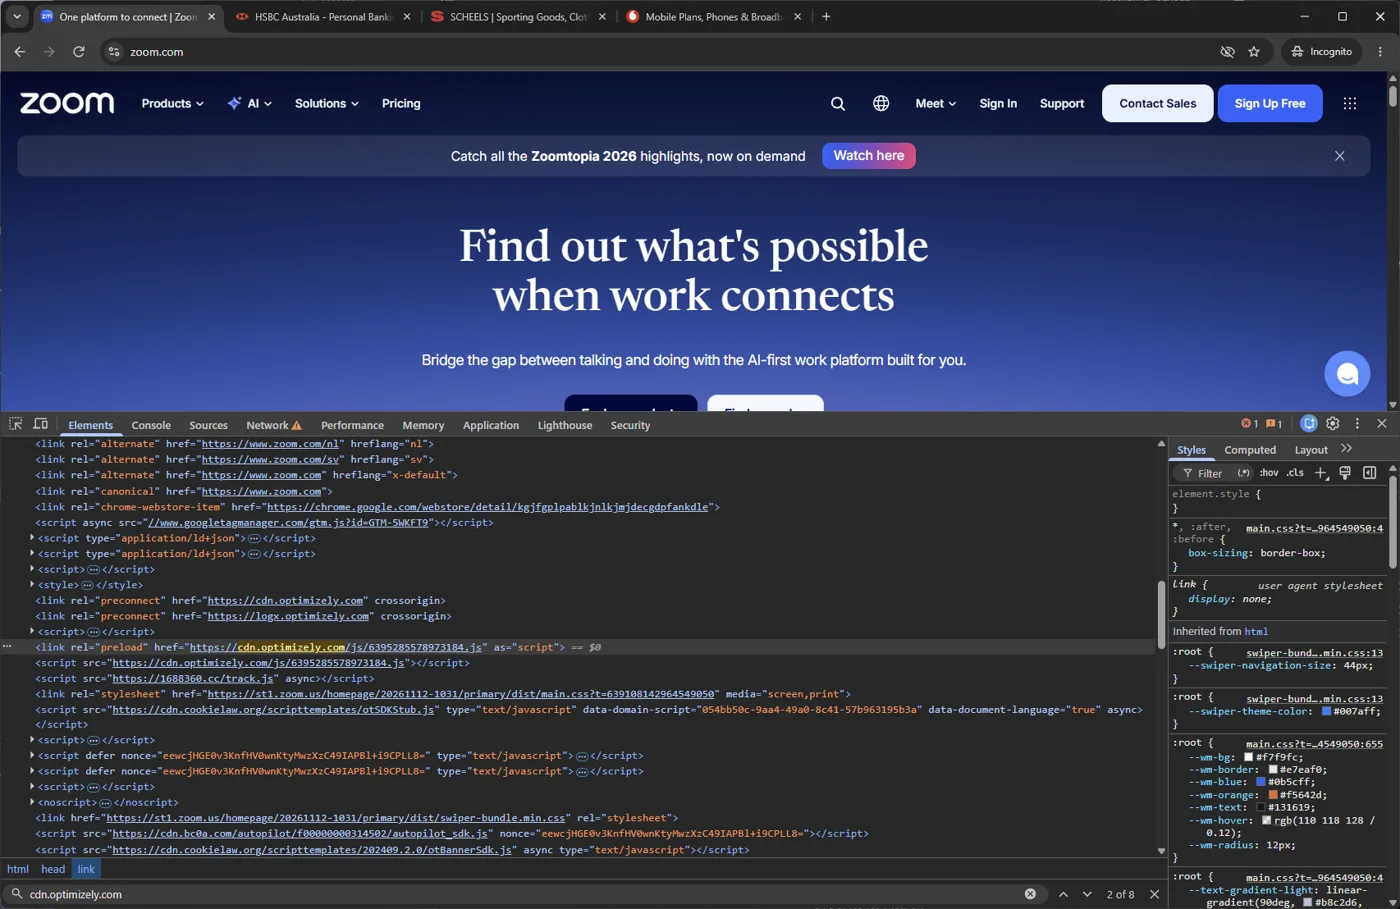
Şirketler Optimizely’yi sitelerinde farklı tasarımları denemek ve içeriği ziyaretçiye göre değiştirmek için kullanıyor. Siteler bu hizmetin JavaScript dosyasını Optimizely’nin kendi sunucularından yüklüyor. Saldırganlar da tam olarak bu dosyalara kod ekledi, böylece zararlı yazılım güvenilir bir adresten ve sitelerin kendi altyapısı ele geçirilmeden yüzlerce siteye ulaştı.
Saldırı nasıl ortaya çıktı?
Saldırıyı güvenlik araştırmacısı Scott Helme ve ekibi fark etti. Report URI’nin yayımladığı incelemeye göre ekip 1.611 farklı Optimizely dosyasını taradı ve bunların 188’inde zararlı kod buldu. Bu dosyalar 178 kuruluşa ait. Listede Salesforce, GitLab, Equifax, Air France-KLM, Fox News, Peacock ve kripto cüzdan üreticisi Ledger gibi isimler de yer alıyor. Helme, yalnızca bulabildikleri dosyaları kontrol edebildiklerini, gerçek sayının daha yüksek olabileceğini belirtiyor.
İlk zararlı ekleme Türkiye saatiyle 16 Kasım sabahı 07.21’de BBC’nin dosyasında görüldü. Saldırgan gün boyunca kodu 26 kez güncelleyip yeni özellikler ekledi. Dosyaların büyük bölümü gece yarısına doğru temizlendi, 17 Kasım’ın ilk saatlerinde ise hiçbir dosyada zararlı kod kalmadı. Saldırganın kullandığı alan adları da aynı saatlerde erişime kapatıldı.
Zararlı kod neler yapıyordu?
Siteye giren her ziyaretçiye aynı kod yükleniyordu. Kod, sayfada ve panoda bulunan kripto para cüzdan adreslerini saldırganın adresleriyle değiştiriyordu. Yani bir kullanıcı etkilenen sayfa açıkken bir cüzdan adresini kopyalayıp yapıştırdığında, para farkında olmadan saldırgana gidebiliyordu. Helme’nin tespitine göre saldırganın cüzdanlarına bu yolla yaklaşık 7 bin dolarlık kripto para ulaştı.
Kodun öğleden sonra eklenen bir bölümü ise sitelerin kendi formlarına girilen kart numarası, son kullanma tarihi ve güvenlik kodunu topluyordu. Stripe ya da Adyen gibi ödeme sağlayıcılarının ayrı ödeme pencereleri bu koddan etkilenmedi. Bunlara ek olarak tarayıcı çerezleri ve sayfanın ekran görüntüsü de saldırganın sunucusuna gönderilebiliyordu. Kaç kart bilgisinin ya da çerezin çalındığı bilinmiyor.
Hangi iPhone’lar risk altındaydı?
Saldırının en dikkat çeken kısmı iPhone ve iPad kullanıcılarına yönelikti. Kod cihazın iOS sürümünü okuyup gizli bir pencerede ona uygun saldırı kitini yüklüyordu. iOS 13 ile iOS 17 arasındaki sürümler için Coruna, iOS 18 için ise DarkSword adlı kit kullanılıyordu. iOS 26’ya yönelik kod ise şimdilik yalnızca cihaz bilgilerini topluyordu. Bu tür saldırılarda kullanıcının bir uygulama indirmesi ya da bir bağlantıya tıklaması gerekmiyor, siteyi ziyaret etmek yetiyor.
Kitlerin kendi kodundaki notlara göre iOS 18.7.3 ve sonrası ile iOS 26.3 ve sonrası bu açıklara karşı korunuyor. Dolayısıyla güncel iOS 27 sürümünü kullanan iPhone’lar risk altında değil. Tehlike daha çok uzun süredir güncellenmemiş ya da eski iOS sürümünde kalmış cihazlar için geçerli. Herhangi bir cihazın gerçekten ele geçirilip geçirilmediği ise henüz bilinmiyor.
Optimizely’den açıklama geldi
Optimizely, durum sayfasında saldırıyı doğruladı. Şirketin BleepingComputer’a yaptığı açıklamaya göre saldırganlar hesap açma sürecindeki bir açığı kullanarak bazı müşteri projelerine kod ekledi. Optimizely açığı kapattığını, eklenen kodu kaldırdığını, etkilenen hesapların oturumlarını sonlandırdığını ve bütün etkilenen müşterilerini bilgilendirdiğini söylüyor.
Helme’nin incelemesinde Türkiye’yi ilgilendiren bir ayrıntı da var. Aynı saldırganın kullandığı bir başka zararlı betik ilk olarak 17 Eylül’de, SEO amaçlı bağlantı satan bir panel üzerinden Türk sitelerinde görüldü. Listede Türkiye’de de çok kullanılan Zoom, BBC ve CNN gibi siteler bulunduğu için uyarılar Türkiye’deki kullanıcılar için de geçerli. Helme, 16 Kasım’da etkilenen siteleri iPhone ya da iPad ile ziyaret edenlerin cihazlarını güncellemesini, aynı gün bu sitelerde kartla ödeme yapanların hesap hareketlerini ve kripto para gönderenlerin alıcı adresini kontrol etmesini öneriyor.
