

- Google, Çinli üretici Videostrong'un Android TV kutularına fabrikada yerleştirdiği ve 1,3 milyondan fazla cihaza gizlice uzaktan erişim sağlayan XCPE yazılımını etkisiz hale getirdiğini açıkladı.
- Yazılım cihazlarda sahte reklam gösterimi yapıyor, trafiği proxy ağlarına yönlendiriyor, Play Protect'i kapatıyor ve bazı cihazlardan hesap bilgileri gibi verileri sızdırıyordu.
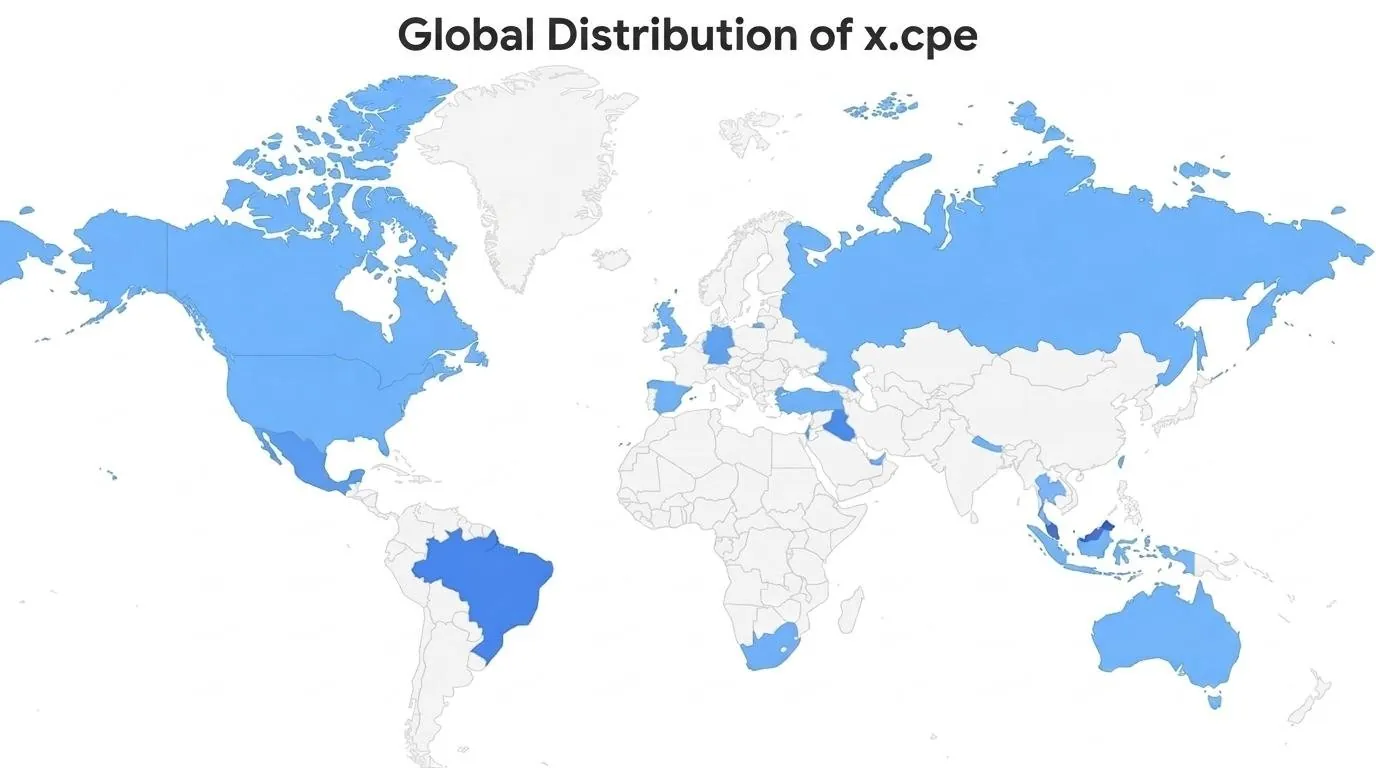
- Google'ın yayımladığı dağılım haritasında Türkiye de enfekte cihazların bulunduğu ülkeler arasında yer alıyor, etkilenen listede ağırlıkla Mecool markalı kutular bulunuyor.
Google, bir Android TV cihaz üreticisinin kendi ürettiği televizyon kutularına gizlice yerleştirdiği zararlı yazılımı etkisiz hale getirdiğini açıkladı. Şirketin 2 Kasım Pazartesi günü yayımladığı rapora göre XCPE adı verilen yazılım, cihazlara sahiplerinin haberi olmadan uzaktan erişilmesini sağlıyordu. Güvenlik dünyasında bu tür gizli erişim kapılarına arka kapı deniyor. XCPE, 1,3 milyondan fazla cihazı tek merkezden yönetilen bir cihaz ağına dönüştürmüştü.
Yazılımın sorumlusu olarak Çin’in Shenzhen kentindeki Videostrong Technology gösteriliyor. Google, şirketle bütün bağlarını kopardı ve Videostrong’un bundan sonra Google uygulamaları yüklü sertifikalı Android cihaz üretmesini ya da başka üreticilere yazılım sağlamasını yasakladı. Google’ın paylaştığı dağılım haritası, enfekte cihazların bulunduğu ülkeler arasında Türkiye’nin de yer aldığını gösteriyor.
Android TV kutularındaki zararlı yazılım ne yapıyordu?
Google Tehdit İstihbaratı Grubu’nun raporuna göre XCPE, cihazın yazılımına fabrikada sistem uygulaması olarak yerleştirilmişti. Bu yüzden kullanıcı tarafından silinemiyor, kaldırılsa bile cihaz yeniden başlatıldığında kendini tekrar kuruyordu. Videostrong, bu gizli erişimi suç gruplarına satarak onların zararlı modüllerini cihazlara yüklüyordu.
Yüklenen modüller cihazların arka planda sahte reklam gösterimi yapmasına ve sahibinin haberi olmadan başkalarının internet trafiğini taşıyan bir proxy ağına bağlanmasına yol açıyordu. Yazılım ayrıca Google Play Protect’in uygulama doğrulamasını kapatıyor, cihaza sessizce yeni uygulamalar kurabiliyordu. Google, operatörlerin bazı cihazlarda ekran görüntüsü aldığını, tuş vuruşu gönderdiğini ve hesap bilgileri dahil hassas verileri dışarı çıkardığını tespit etti.
Sertifikalı cihazlar nasıl etkilendi?
Olayın en dikkat çekici yanı, etkilenen cihazların Google’ın testlerinden geçmiş sertifikalı Android TV kutuları olması. Google, Videostrong’un zararlı kodu cihazın ilk açılışından sonra yükleyerek testlerdeki bir açığı kullandığını belirtiyor. Şirket bu nedenle sertifika sürecinde değişikliğe gitti ve Android TV cihazlarının yazılım bütünlüğünü denetleme biçimini güçlendirdiğini açıkladı.
9to5Google’ın haberine göre güvenlik firması Synthient’in derlediği etkilenen cihaz listesinde ağırlıkla Mecool markalı kutular bulunuyor. Google’ın raporunda da zararlı yazılımın cihazın Mecool olup olmadığını kontrol ederek farklı bir sunucuya bağlandığı görülüyor. Mecool kutuları Türkiye’de de e-ticaret sitelerinde satılıyor. The Verge ise zararlı yazılımın yalnızca TV kutularında değil, uzaktan sağlık cihazları, karaoke makineleri ve dijital tabelalar gibi Android tabanlı başka cihazlarda da bulunduğunu aktarıyor.
Kullanıcılar ne yapmalı?
Google, zararlı yazılımı yöneten alan adlarını ve sunucuları hukuki yoldan kapattırdı. Şirket, bu adımla birlikte aynı zararlı modülleri başka yollarla dağıtan grupların da en az 10 milyon cihaza daha erişiminin kesileceğini öngörüyor. 9to5Google’a göre sunucuların kapatılması etkilenen kutuları şimdilik güvenli hale getiriyor, ancak zararlı yazılım cihazın sistem yazılımında durmaya devam ettiği için sahiplerinin farklı bir kutuya geçmeyi değerlendirmesi öneriliyor.
Google kullanıcılara TV kutusu gibi bağlantılı cihazları yalnızca güvenilir üreticilerden almalarını öneriyor ve sertifikalı iş ortaklarının listesini Android TV sitesinde yayımlıyor. Şirket ayrıca “kullanılmayan internet bağlantınızı paylaşın” vaadiyle para teklif eden uygulamalara karşı uyarıyor, Play Protect’in açık tutulmasını tavsiye ediyor.
